امنیت سایت یعنی بستن راههایی که از آنها به سایت نفوذ میشود، پیش از آنکه کسی از آنها رد شود. و اگر سایت آلوده شده، یعنی پاکسازی کامل، پیدا کردن راه نفوذ و بستن همان راه تا دوباره تکرار نشود. تیم طراحان آیا امنیت سایت را یکی از خدمات پشتیبانی و نگهداری سایت انجام میدهد، هم برای سایتی که سالم است و میخواهید سالم بماند، هم برای سایتی که همین حالا هک شده است.
نشانههای هک شدن سایت
خیلی از سایتهای آلوده ظاهرشان عادی است، چون کد مخرب سعی میکند دیده نشود. این نشانهها را جدی بگیرید:
- بازدیدکننده از گوشی یا از نتیجه گوگل به سایت دیگری فرستاده میشود، ولی وقتی خودتان نشانی را مستقیم باز میکنید، همه چیز درست است.
- در جستوجوی
site:نام سایتتان در گوگل، صفحههایی با متن قرص، قمار یا فروش اجناس تقلبی دیده میشود که شما نساختهاید. - سرچ کنسول در گزارش Security issues پیام داده یا مرورگر پیش از باز شدن سایت هشدار قرمز نشان میدهد.
- کاربر مدیر ناشناس، فایل PHP ناآشنا در پوشه آپلود یا کار زمانبندیشدهای که نمیشناسید پیدا شده است.
- هاست بهخاطر ارسال ایمیل انبوه یا مصرف غیرعادی منابع، سایت را محدود کرده است.
خدمات امنیت سایت وردپرس شامل چه کارهایی است؟
| کار | چه چیزی انجام میشود |
|---|---|
| ممیزی امنیتی | نسخه وردپرس، افزونهها، قالب و PHP؛ افزونههای رهاشده یا نالشده؛ کاربرهای مدیر؛ دسترسی فایلها |
| مقاومسازی | محدود کردن تلاش ورود، بستن راههایی که سایت لازمشان ندارد، جلوگیری از اجرای اسکریپت در پوشه آپلود، بستن ویرایشگر فایل در پیشخوان و افزودن هدرهای امنیتی |
| ورود امن | رمز قوی و یکتا برای هر کاربر، ورود دومرحلهای برای مدیرها و حذف حسابهای بیاستفاده |
| پشتیبان و بازگردانی | نسخه پشتیبان منظم بیرون از هاست و آزمودن بازگردانی؛ روشش را در راهنمای بکاپ وردپرس نوشتهایم |
| بهروزرسانی | وردپرس، افزونهها و قالب، با پشتیبان پیش از هر بهروزرسانی |
| پایش | بررسی تغییر فایلها، گزارش امنیتی سرچ کنسول و در دسترس بودن سایت |
بیشتر کار، کارهای معمولی و منظم است، نه ابزارهای پیچیده. راهنمای رسمی مقاومسازی وردپرس هم همین را میگوید: بهروز ماندن، رمز قوی، دسترسی محدود و نسخه پشتیبان.
پاکسازی بدافزار و سایت هکشده چطور انجام میشود؟
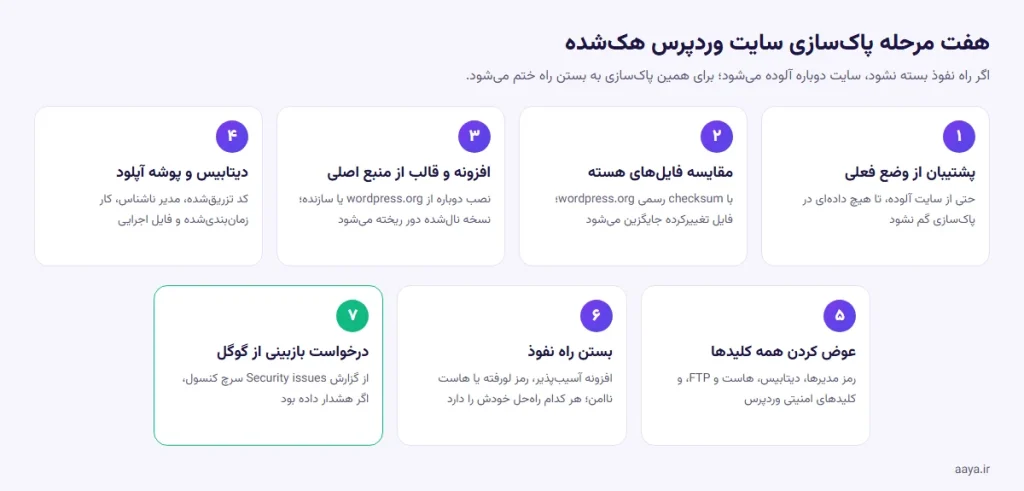
- پشتیبان از وضع فعلی: حتی از سایت آلوده یک نسخه کامل گرفته میشود تا هیچ دادهای در پاکسازی از دست نرود.
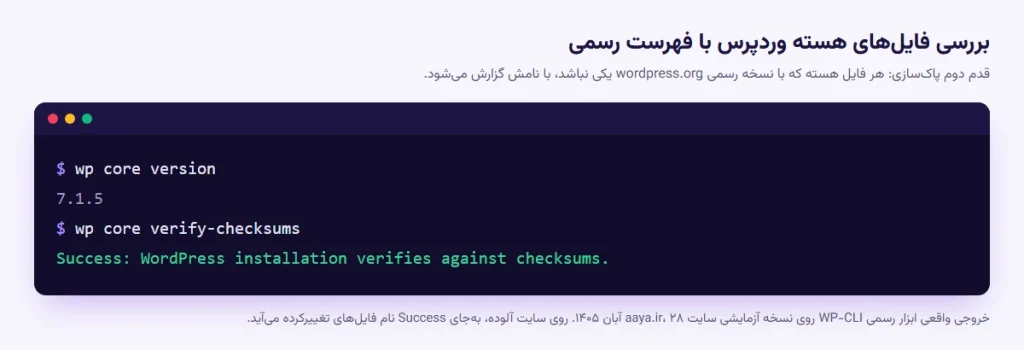
- مقایسه فایلهای هسته: فایلهای وردپرس با فهرست رسمی checksum وردپرس سنجیده میشوند. فایل تغییرکرده از نسخه رسمی جایگزین و فایل اضافه پاک میشود.
- افزونهها و قالب از منبع اصلی: دوباره از wordpress.org یا سازنده اصلی نصب میشوند. نسخه نالشده، یعنی نسخه پولی که رایگان پخش شده، دور ریخته میشود، چون یکی از راههای رایج آلودگی است.
- دیتابیس و پوشه آپلود: کد تزریقشده در نوشتهها و تنظیمات، کاربر مدیر ناشناس، کار زمانبندیشده مشکوک و فایل اجرایی در پوشه آپلود پیدا و پاک میشود.
- عوض کردن همه کلیدها: رمز مدیرها، رمز دیتابیس، کلیدهای امنیتی وردپرس و رمز هاست و FTP، چون مهاجم ممکن است آنها را برداشته باشد.
- بستن راه نفوذ: اگر علت پیدا نشود، سایت دوباره آلوده میشود. افزونه آسیبپذیر، رمز لورفته یا هاست مشترک ناامن، هر کدام راهحل خودش را دارد.
- درخواست بازبینی از گوگل: اگر سرچ کنسول هشدار داده، بعد از پاکسازی از همان گزارش Security issues دکمه Request Review زده میشود. طبق راهنمای گوگل، بازبینی از چند روز تا چند هفته طول میکشد.
هک شدن سایت با جایگاه گوگل چه میکند؟
وقتی گوگل نشانه هک ببیند، زیر نتیجه سایت برچسب «This site may be hacked» میگذارد و کمتر کسی روی چنین نتیجهای کلیک میکند. صفحههای اسپمی که مهاجم ساخته هم به نام دامنه شما در نتایج میآیند. طبق راهنمای سرچ کنسول، این برچسب بعد از رفع مشکل و تأیید درخواست بازبینی برداشته میشود. گاهی هم یک تبلیغ آلوده در سایت بازدیدکننده را به جای دیگری میبرد و سایت هکشده به نظر میرسد، در حالی که خود سایت سالم است؛ پیدا کردن همین تفاوت بخشی از بررسی است.
کارهایی که امروز خودتان میتوانید بکنید
- در پیشخوان ← بهروزرسانیها، هر بهروزرسانی امنیتی وردپرس را همان روز نصب کنید. برای نمونه وردپرس ۲۷ آبان ۱۴۰۵ نسخه امنیتی 7.1.5 را منتشر کرد و از همه خواست فوراً بهروز کنند.
- فهرست کاربران را ببینید: کسی با نقش مدیر کل هست که نمیشناسید؟
- افزونهای که غیرفعال است و لازمش ندارید، پاک کنید، نه فقط غیرفعال.
- برای حساب مدیر ورود دومرحلهای بگذارید.
- مطمئن شوید نسخه پشتیبانی بیرون از هاست دارید و یک بار بازگردانیاش را آزمودهاید.
هزینه امنیت سایت و پاکسازی
قیمت بعد از بررسی سایت اعلام میشود. ممیزی و مقاومسازی سایت سالم کاری یکباره و معین است. هزینه پاکسازی سایت آلوده به شدت آلودگی، اندازه سایت و وجود نسخه پشتیبان سالم بستگی دارد. در پشتیبانی ماهانه سایت، بهروزرسانی، پشتیبانگیری، بستن راههای رایج نفوذ و بررسی فایلهای مشکوک هر ماه انجام میشود.
پرسشهای رایج
افزونه امنیتی نصب کنم کافی است؟
افزونه امنیتی کمک میکند، ولی جای بهروزرسانی، رمز قوی و نسخه پشتیبان را نمیگیرد. چند افزونه امنیتی با هم هم سایت را کند میکنند و گاهی با هم تداخل دارند. یکی، درست تنظیمشده، بهتر از چند تاست.
سایتم هک شده و نسخه پشتیبان ندارم؛ قابل برگشت است؟
ممکن است؛ تا سایت بررسی نشود معلوم نیست چه چیزی برمیگردد. گاهی محتوای اصلی در دیتابیس سالم مانده و کد مخرب فقط کنار آن نشسته است. پاکسازی بدون پشتیبان وقت بیشتری میگیرد، و بعد از بررسی میگوییم چه چیزی قابل برگشت است.
بعد از پاکسازی رتبه گوگل برمیگردد؟
اگر گوگل هشدار داده بود، بعد از تأیید بازبینی هشدار برداشته میشود. صفحههای اسپمی که مهاجم ساخته بود باید از نتایج بیرون بروند و این چند هفته طول میکشد. کسی نمیتواند زمان دقیق یا رتبه مشخصی را تضمین کند.
سایت را شما نساختهاید؛ امنیتش را قبول میکنید؟
بله. اول بررسی اولیه انجام میشود تا وضع سایت روشن شود، بعد کار شروع میشود.
شروع کار
نشانی سایت و نشانهای که دیدهاید را در مشاوره رایگان بنویسید. اگر سایت همین حالا آلوده است، همین را بگویید تا اول جلوی آسیب بیشتر گرفته شود.